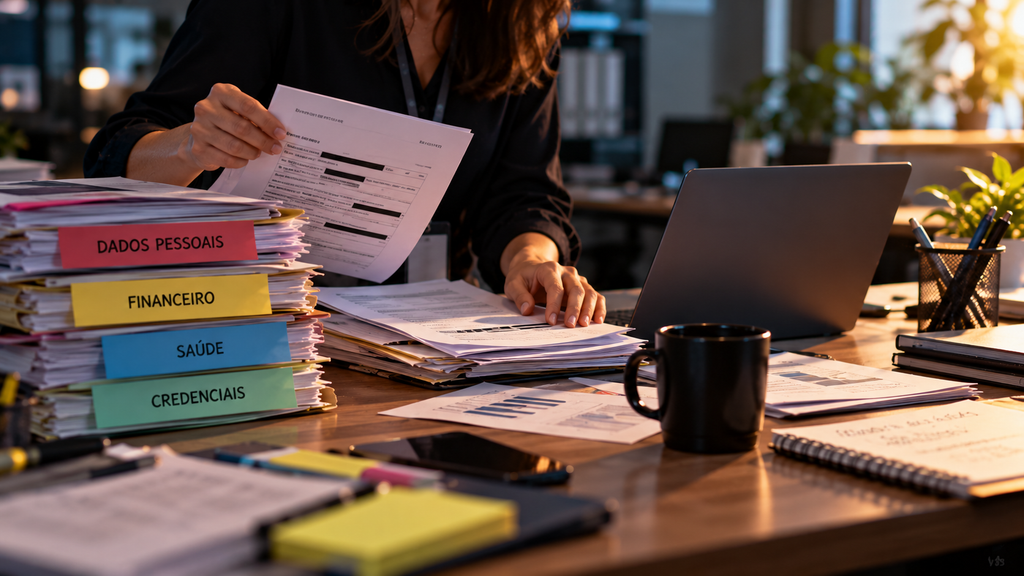
Empresas armazenam cada vez mais informações na nuvem.
Documentos, relatórios, arquivos de clientes, históricos de transações, bases exportadas de outros sistemas e uma infinidade de dados podem acabar armazenados ao longo do tempo.
O problema é que, conforme esse volume cresce, surge uma pergunta importante:
A empresa sabe exatamente onde estão seus dados sensíveis?
Encontrar essas informações manualmente pode ser complicado, principalmente quando existem muitos buckets e milhares ou milhões de objetos armazenados no Amazon S3.
É justamente nesse cenário que entra o Amazon Macie.
O que é o Amazon Macie?
O Amazon Macie é um serviço de segurança e privacidade de dados da AWS desenvolvido para ajudar na descoberta, no monitoramento e na proteção de dados sensíveis armazenados no Amazon S3.
O serviço utiliza técnicas como machine learning e correspondência de padrões para identificar diferentes categorias de informações sensíveis dentro de objetos armazenados no S3. Documentação AWS
Entre os tipos de informações que podem ser identificados estão dados de credenciais, informações financeiras, informações pessoais de saúde e informações de identificação pessoal.
Isso inclui, por exemplo, determinados números de cartões de crédito, informações bancárias, passaportes e chaves de acesso secretas da AWS. Documentação AWS
O desafio começa quando não sabemos onde os dados estão
Imagine uma empresa que utiliza Amazon S3 há alguns anos.
Ao longo desse período, diferentes equipes criaram buckets, armazenaram arquivos, fizeram exportações de sistemas e adicionaram novos dados ao ambiente.
É possível que parte dessas informações seja sensível.
Mas será que a empresa sabe exatamente em quais arquivos essas informações aparecem?
Esse é um ponto importante em segurança.
É difícil proteger adequadamente uma informação quando nem sabemos onde ela está armazenada.
O Macie ajuda justamente a aumentar essa visibilidade.
Quando habilitado, o serviço reúne informações sobre os buckets S3 de uso geral da conta e avalia aspectos relacionados à segurança e ao controle de acesso desses buckets. A descoberta de dados sensíveis permite ir além e analisar objetos compatíveis para identificar possíveis informações sensíveis. Documentação AWS
Como o Macie identifica informações sensíveis?
O Amazon Macie possui identificadores de dados gerenciados pela própria AWS.
Esses identificadores foram desenvolvidos para reconhecer tipos específicos de informações sensíveis.
O serviço combina diferentes critérios e técnicas para realizar essa identificação, incluindo machine learning e correspondência de padrões. Documentação AWS
A AWS mantém identificadores para diversas categorias e países.
Isso permite que o Macie procure padrões relacionados a diferentes tipos de dados pessoais, financeiros, de saúde e credenciais.
Mas existe outro ponto interessante.
Nem toda informação importante para uma empresa se encaixa em um padrão genérico.
Uma organização pode ter, por exemplo, um número interno de identificação de clientes ou funcionários que também precisa ser localizado e protegido.
Para esses casos, o Macie permite criar identificadores de dados personalizados.
Esses identificadores utilizam critérios definidos pela própria empresa, incluindo expressões regulares e, opcionalmente, palavras-chave e regras de proximidade, para localizar padrões específicos dentro dos objetos analisados. Documentação AWS
É necessário analisar tudo manualmente?
Não.
O Macie possui um recurso de descoberta automatizada de dados sensíveis.
Quando essa funcionalidade está habilitada, o serviço seleciona continuamente objetos representativos dos buckets S3 monitorados e os analisa para identificar possíveis dados sensíveis.
A AWS utiliza técnicas de amostragem e agrupamento de recursos para ampliar a visibilidade sobre o ambiente sem simplesmente analisar todos os objetos continuamente. Amazon Web Services, Inc.
Também é possível criar trabalhos direcionados de descoberta quando existe a necessidade de analisar buckets específicos de acordo com critérios definidos pela empresa.
Essa combinação permite trabalhar tanto com descoberta contínua quanto com análises direcionadas.
Quais buckets merecem mais atenção?
Outro recurso interessante é a atribuição de uma pontuação de sensibilidade aos buckets monitorados pela descoberta automatizada.
Essa pontuação representa quantitativamente a quantidade de dados sensíveis que um bucket pode conter.
Com base nela, o Macie também atribui um rótulo de sensibilidade ao bucket. Essas informações podem servir como referência para identificar onde os dados sensíveis podem estar concentrados e onde existem riscos que merecem atenção. Documentação AWS
Isso ajuda a responder uma pergunta que pode parecer simples, mas que se torna difícil em ambientes grandes:
Onde estão os dados que exigem mais cuidado?
E onde entra a LGPD?
Quando falamos em informações pessoais, é natural relacionar o assunto à Lei Geral de Proteção de Dados, a LGPD.
Mas existe um cuidado importante aqui.
Utilizar o Amazon Macie não torna uma empresa automaticamente adequada à LGPD.
Conformidade envolve processos, pessoas, políticas, aspectos jurídicos e diferentes controles tecnológicos.
O Macie atua em uma parte específica desse desafio: ajudar a empresa a descobrir e obter maior visibilidade sobre dados sensíveis armazenados no Amazon S3.
Essa visibilidade pode apoiar iniciativas de segurança, privacidade, governança e investigações relacionadas aos dados.
Os resultados detalhados das análises do Macie também podem ser armazenados e utilizados em atividades de auditoria e investigação. Documentação AWS
O Macie consegue analisar qualquer arquivo?
Também é importante entender essa limitação.
O Amazon Macie não analisa indiscriminadamente qualquer tipo de arquivo armazenado em qualquer classe do Amazon S3.
A AWS mantém uma lista de classes de armazenamento, formatos de arquivos e formatos de armazenamento compatíveis com a descoberta de dados sensíveis.
Objetos em classes ou formatos não suportados não são analisados pelo serviço. Documentação AWS
Por isso, antes de utilizar a solução, é importante entender quais dados existem no ambiente e quais deles podem ser analisados.
Segurança começa pela visibilidade
Quando pensamos em segurança, é comum começarmos por controles de acesso, criptografia, autenticação e monitoramento.
Todos esses pontos são importantes.
Mas existe uma etapa anterior que não deveria ser ignorada:
saber quais informações precisam ser protegidas e onde elas estão.
Uma empresa pode ter políticas rígidas de segurança e ainda assim desconhecer que determinado bucket contém informações pessoais ou credenciais que não deveriam estar ali.
Ferramentas de descoberta de dados ajudam justamente a reduzir esse ponto cego.
Como a KXC pode apoiar essa jornada
A adoção de uma ferramenta como o Amazon Macie precisa fazer parte de uma estratégia mais ampla de segurança e governança de dados.
É importante entender quais informações a empresa armazena, como esses dados estão organizados, quem pode acessá-los e quais controles já existem no ambiente.
Como parceira AWS, a KXC pode apoiar empresas na avaliação de seus ambientes e na adoção de serviços AWS voltados à segurança, proteção e governança de dados.
O objetivo não é simplesmente encontrar informações sensíveis.
É aumentar a visibilidade para que a empresa possa tomar decisões mais conscientes sobre como esses dados devem ser tratados e protegidos.
E fica uma pergunta:
Se alguém perguntasse hoje onde estão armazenados os dados mais sensíveis da sua empresa, você conseguiria responder com segurança?
Documentação oficial do Amazon Macie