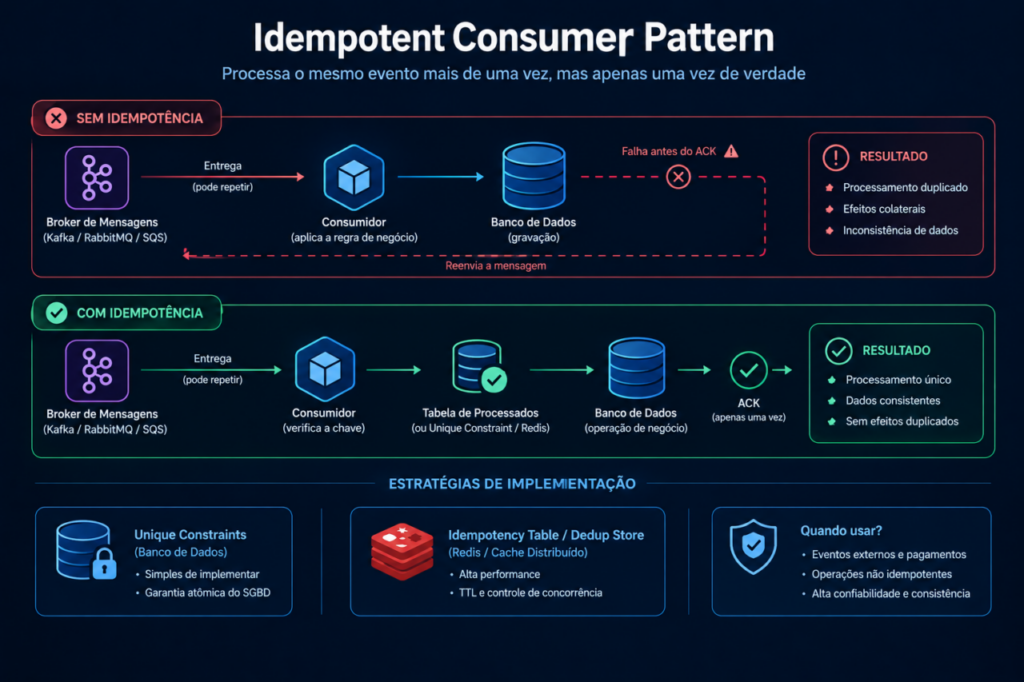
Em arquiteturas orientadas a eventos e mensageria distribuída (utilizando RabbitMQ, Apache Kafka, AWS SQS ou Google Pub/Sub), os corretores de mensagens operam majoritariamente sob a garantia de entrega At-least-once (pelo menos uma vez). Isso significa que, para priorizar a confiabilidade e evitar a perda de dados em falhas de rede ou quedas pontuais de nós, o mesmo evento de negócio pode ser entregue mais de uma vez ao serviço consumidor.
Se o processamento desse evento envolver uma operação financeira, débito de saldo, emissão de nota fiscal ou alteração de estoque, a execução duplicada gerará inconsistência severa de dados e perdas financeiras diretas. Tentar exigir da infraestrutura de rede e mensageria a garantia de Exactly-once delivery absoluta ponta a ponta é impraticável na maioria dos cenários reais. A responsabilidade de garantir que o processamento repetido gere o mesmo resultado recai integralmente sobre o design do consumidor.
A Abordagem Tradicional: Confiança Cega no Reconhecimento (Ack) do Broker
A abordagem ingênua assume que a confirmação da mensagem (Acknowledgement / ACK) enviada pela aplicação ao broker impede reenvios indesejados. O consumidor recebe a mensagem, executa a regra de negócio no banco de dados e, logo em seguida, confirma o recebimento ao broker.
Limitações do Modelo Tradicional
- Falha de Rede Pós-Processamento: Se o banco de dados confirma a gravação com sucesso, mas o contêiner morre ou a rede oscila antes do envio do ACK ao broker, a mensagem volta para a fila e será processada novamente por outra réplica;
- Falta de Chave de Deduplicação: Sem uma chave unívoca de correlação atrelada ao evento, o banco de dados não tem meios nativos de diferenciar uma nova ação legítima de um reenvio acidental;
- Efeitos Colaterais Externos Irreversíveis: Chamadas a APIs externas (ex: gateways de pagamento) são acionadas novamente, cobrando o cliente duas vezes.
A Abordagem Moderna: Idempotent Consumer Pattern
O padrão Idempotent Consumer (Consumidor Idempotente) garante que o processamento de uma mensagem produza o mesmo estado final no sistema, independentemente de quantas vezes ela seja executada.
Para viabilizar a idempotência, todo evento publicado deve conter um identificador de negócio único e imutável (Idempotency Key / message_id). O consumidor utiliza essa chave para rastrear o ciclo de vida da execução antes de aplicar qualquer alteração real.
Como Funciona o Mecanismo
- Recepção com Identificador Único: O consumidor recebe o evento contendo uma chave de deduplicação (ex:
payment_id: "txn_987654"). - Verificação de Estado Prévio: Antes de executar a lógica de negócio, a aplicação consulta uma tabela dedicada de controle (
processed_messages) ou verifica uma restrição única (Unique Constraint) no próprio banco de dados relacional. - Bloqueio Atômico ou Inserção:
- Se o identificador já existir, o consumidor descarta o processamento de negócio imediatamente, reconhece o ACK ao broker e não gera efeitos colaterais duplicados.
- Se o identificador não existir, a aplicação executa a alteração de negócio e grava o registro na tabela de mensagens processadas dentro da mesma transação ACID.
- Confirmação: A transação é commitada no banco e o broker recebe o ACK com segurança.
Estratégias de Implementação da Idempotência
1. Unique Constraints Nativas no Banco de Dados
Aproveita as travas de integridade do próprio banco relacional (ex: chave primária ou índice único na coluna external_transaction_id).
- Vantagens: Simplicidade de código, zero infraestrutura adicional e garantia atômica fornecida pelo SGBD.
- Desvantagens: Limitado a operações de persistência direta; não resolve sozinho efeitos colaterais com APIs de terceiros.
2. Idempotency Table / Dedup Store com Cache Distribuído
Utiliza um repositório rápido em memória (ex: Redis com comandos atômicos SETNX) para registrar o lock da chave de idempotência temporariamente enquanto o processamento ocorre.
- Vantagens: Altíssima performance e baixa latência; evita consultas no banco relacional para mensagens duplicadas sequenciais.
- Desvantagens: Requer configuração de TTL (Time-To-Live) adequado e tratamento de nós do Redis para evitar falsos positivos se o processamento principal falhar.
Quando Utilizar Cada Abordagem?
- Utilize Processamento Direto sem Idempotência quando: A operação for naturalmente idempotente por definição matemática/lógica (ex:
UPDATE users SET status = 'INACTIVE', onde rodar 1 ou 10 vezes deixa o mesmo valor final). - Utilize Unique Constraints no Banco quando: A operação for de inserção direta e envolver escrita em tabelas relacionais com transações locais (ex: criação de pedidos).
- Utilize Idempotent Consumer com Store Dedicado quando: O fluxo disparar chamadas síncronas a gateways de pagamento, parceiros externos ou envio de notificações críticas (e-mail/SMS) que não possuem transação no seu banco local.