Entenda como o AWS WAF ajuda empresas a reduzir riscos de segurança, controlar tráfego suspeito e fortalecer a proteção de aplicações na nuvem.
Segurança de aplicações: por que um firewall tradicional não é suficiente?
A transformação digital ampliou a exposição das empresas a ameaças cibernéticas. Sistemas corporativos, plataformas de e-commerce, portais de clientes e APIs precisam estar disponíveis continuamente, mas também protegidos contra tentativas de exploração.
Entre os riscos estão ataques de injeção de SQL (SQL Injection), cross-site scripting (XSS), requisições automatizadas maliciosas e tentativas de sobrecarregar aplicações com tráfego excessivo.
Firewalls tradicionais de rede continuam importantes, mas não oferecem, isoladamente, toda a proteção necessária para identificar comportamentos maliciosos dentro de requisições HTTP e HTTPS.
É nesse cenário que o AWS WAF (Web Application Firewall) se torna relevante.
1. O que é o AWS WAF?
O AWS WAF é um serviço de segurança da Amazon Web Services desenvolvido para monitorar, filtrar e controlar requisições direcionadas a aplicações web e APIs.
Ele permite criar regras para identificar padrões de tráfego e determinar quais solicitações devem ser permitidas, bloqueadas, monitoradas ou submetidas a desafios adicionais.
O serviço pode ser integrado a recursos como:
- Amazon CloudFront;
- Application Load Balancer (ALB);
- Amazon API Gateway;
- AWS AppSync;
- Outros serviços compatíveis documentados pela AWS.
Essa integração permite aplicar controles de segurança próximos aos pontos de entrada das aplicações, reduzindo a exposição a determinados tipos de ataques.
Fonte: Documentação oficial do AWS WAF.
2. Como o AWS WAF funciona na prática?
O funcionamento do AWS WAF é baseado em listas de controle de acesso web, conhecidas como Web ACLs.
Essas listas reúnem regras que inspecionam as requisições recebidas e definem as ações a serem executadas.
Uma empresa pode, por exemplo, configurar regras para:
- Bloquear requisições que apresentem padrões conhecidos de SQL Injection.
- Identificar tentativas de XSS.
- Restringir solicitações originadas de determinados endereços IP.
- Controlar volumes excessivos de requisições.
- Aplicar desafios CAPTCHA a determinados comportamentos automatizados.
Imagine uma plataforma de comércio eletrônico que recebe milhares de acessos diariamente.
Se um agente malicioso começar a enviar requisições suspeitas para explorar formulários ou endpoints da aplicação, regras adequadamente configuradas no AWS WAF podem identificar e bloquear parte desse tráfego antes que ele alcance os componentes protegidos.
Entretanto, o serviço não elimina a necessidade de desenvolver aplicações seguras, corrigir vulnerabilidades e manter controles adequados de autenticação.
Fonte: Como funciona o AWS WAF.
3. Regras gerenciadas: proteção sem começar do zero
Uma das funcionalidades importantes do AWS WAF é o uso de regras gerenciadas, conhecidas como AWS Managed Rules.
Esses conjuntos de regras são desenvolvidos e mantidos pela AWS para ajudar a identificar ameaças comuns e padrões de tráfego indesejado.
Isso reduz o esforço de criar manualmente todas as regras de proteção.
Ainda assim, a adoção exige avaliação técnica.
Uma regra configurada incorretamente pode bloquear solicitações legítimas e prejudicar a experiência dos usuários.
Por isso, a AWS recomenda testar e ajustar as regras antes de ativá-las definitivamente em produção.
Fonte: AWS Managed Rules.
4. Controle de bots e requisições excessivas
Nem todo tráfego automatizado é malicioso.
Mecanismos de busca, ferramentas de monitoramento e integrações autorizadas também podem utilizar automações para acessar aplicações.
O desafio está em diferenciar esses acessos legítimos de atividades que representam riscos.
O AWS WAF oferece recursos para identificar determinados comportamentos automatizados e aplicar controles específicos.
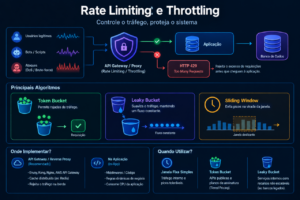
Outro mecanismo importante são as rate-based rules, que permitem limitar requisições quando um volume definido é ultrapassado dentro de uma janela de avaliação.
Considere uma API corporativa que normalmente recebe um volume previsível de chamadas.
Um aumento repentino e anormal pode indicar uma automação descontrolada ou uma tentativa de abuso.
Regras baseadas em taxa ajudam a controlar esses cenários, desde que os limites sejam definidos considerando o comportamento legítimo da aplicação.
Para ataques distribuídos de negação de serviço (DDoS), a estratégia também pode envolver outros mecanismos de proteção, como o AWS Shield.
Fonte: Regras baseadas em taxa no AWS WAF.
5. AWS WAF substitui outros serviços de segurança?
Não.
O AWS WAF atua principalmente na inspeção e no controle de requisições web.
Outros serviços AWS possuem responsabilidades complementares.
O AWS Shield oferece mecanismos de proteção contra ataques DDoS, enquanto o AWS Firewall Manager auxilia na administração centralizada de políticas de segurança em ambientes com múltiplas contas e recursos.
Já serviços como Amazon GuardDuty, AWS Security Hub e AWS Identity and Access Management (IAM) atendem a outras necessidades de detecção, gestão de segurança e controle de acesso.
Uma estratégia consistente combina essas capacidades de acordo com a arquitetura, os riscos e os requisitos de cada organização.
A proteção de uma aplicação não depende de um único serviço, mas da integração de diferentes controles.
6. Monitoramento: bloquear ameaças não é suficiente
A implementação do AWS WAF deve ser acompanhada de monitoramento contínuo.
É importante compreender quais regras estão sendo acionadas, quais solicitações estão sendo bloqueadas e se usuários legítimos estão sendo afetados.
Essas informações ajudam a identificar padrões suspeitos e aperfeiçoar as políticas de proteção.
A AWS recomenda utilizar o modo de contagem (Count) durante a avaliação de regras, permitindo observar seus efeitos antes de aplicar bloqueios.
Essa abordagem reduz o risco de falsos positivos e contribui para uma implementação mais segura.
Além disso, os registros e as métricas do AWS WAF podem apoiar investigações e análises operacionais.
Fonte: Testes e ajustes de proteção do AWS WAF.
7. Quanto custa utilizar o AWS WAF?
O modelo de cobrança do AWS WAF considera fatores como a quantidade de Web ACLs, o número de regras configuradas e o volume de requisições processadas.
Funcionalidades adicionais, como determinados mecanismos de controle de bots e prevenção de fraudes, podem gerar cobranças específicas.
Por isso, a adoção deve considerar não apenas os benefícios de segurança, mas também o perfil de tráfego e os custos operacionais.
Uma configuração eficiente busca equilibrar proteção, desempenho e previsibilidade financeira.
Fonte: Preços oficiais do AWS WAF.
8. Como a KXC pode ajudar sua empresa a fortalecer a segurança na AWS?
Implementar um firewall de aplicações web envolve mais do que ativar regras predefinidas.
É necessário compreender a arquitetura da aplicação, identificar riscos, avaliar padrões de tráfego e estabelecer controles adequados ao negócio.
A KXC Tecnologia, AWS Advanced Tier Services Partner, atua com arquitetura, segurança, governança, operação e otimização de ambientes AWS.
Com uma equipe especializada em soluções de nuvem, a KXC pode apoiar organizações em atividades como:
- Avaliação da arquitetura e dos pontos de exposição de aplicações e APIs.
- Planejamento e configuração de políticas de proteção com AWS WAF.
- Análise de regras gerenciadas e controles personalizados.
- Integração com serviços complementares de segurança AWS.
- Monitoramento e ajustes para reduzir bloqueios indevidos.
- Revisão de boas práticas de segurança com base no AWS Well-Architected Framework.
O objetivo é alinhar os controles de segurança às necessidades operacionais da empresa, considerando riscos, disponibilidade e custos.
A segurança deve acompanhar o crescimento do negócio sem se transformar em um obstáculo para sua evolução.
9. Quando vale a pena avaliar o AWS WAF?
A adoção do AWS WAF merece atenção especialmente quando uma empresa:
- Disponibiliza aplicações ou APIs publicamente na internet.
- Possui plataformas digitais críticas para suas operações.
- Registra tentativas recorrentes de exploração ou acessos suspeitos.
- Precisa controlar tráfego automatizado.
- Busca fortalecer a proteção de aplicações hospedadas na AWS.
A decisão deve considerar a exposição real da aplicação e os requisitos de segurança, em vez de simplesmente adicionar serviços à infraestrutura.
Conclusão: proteger aplicações exige uma estratégia contínua
O AWS WAF é um componente importante para empresas que precisam proteger aplicações web e APIs contra diferentes padrões de tráfego malicioso.
Seus recursos de inspeção, regras gerenciadas, controle de requisições e integração com serviços AWS contribuem para fortalecer a segurança das aplicações.
Entretanto, a eficácia depende de configuração adequada, monitoramento contínuo e integração com outros controles de proteção.
A segurança não está apenas em bloquear ataques, mas em construir ambientes preparados para operar com confiabilidade diante de riscos cada vez mais complexos.
Com o apoio da KXC Tecnologia, empresas podem avaliar suas arquiteturas AWS e identificar oportunidades para fortalecer a proteção de seus ambientes digitais.
Quer saber se suas aplicações estão adequadamente protegidas?
Converse com os especialistas da KXC e conheça possibilidades de avaliação e melhoria da segurança da sua infraestrutura AWS.
Referências oficiais AWS
- AWS WAF — Visão geral e conceitos
- Como funciona o AWS WAF
- AWS Managed Rules
- Regras baseadas em taxa
- Testes e ajustes de regras
- Preços oficiais do AWS WAF
Artigo elaborado com base na documentação oficial da Amazon Web Services, consultada em outubro de 2026. Recursos, compatibilidade e preços devem ser confirmados conforme a região e a configuração utilizada.